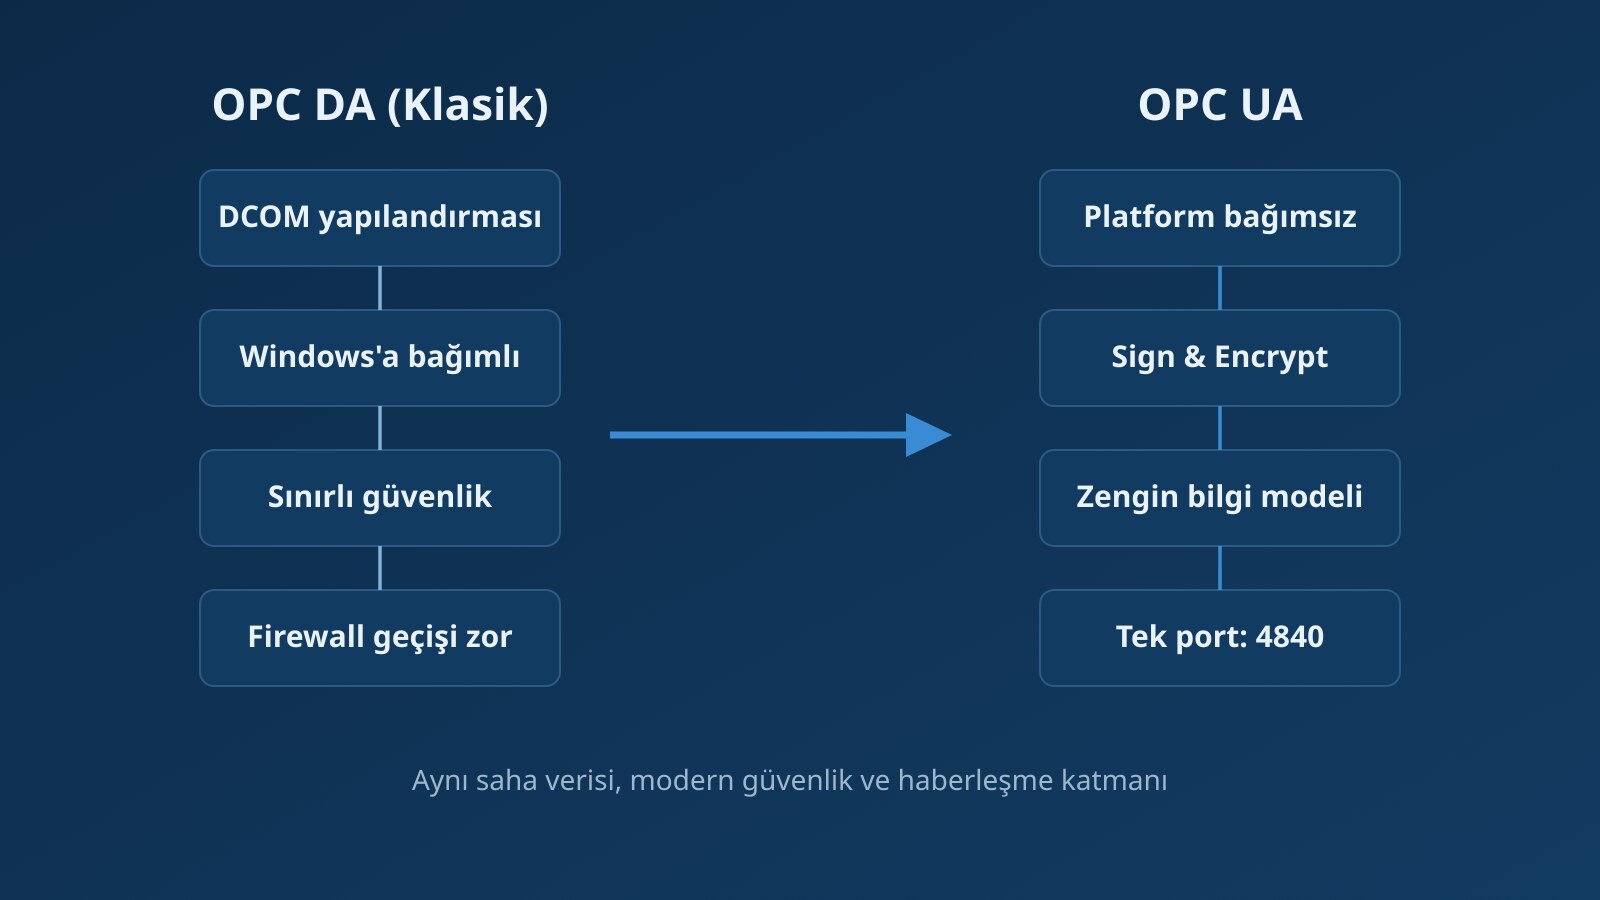
OPC UA bağlantısının bugün çalışması, sertifika yenilendiğinde de çalışacağını göstermez. Uygulama kimliği, güven listeleri, süre sonları ve değişiklik sorumlulukları işletme planının parçası olmalıdır. OPC Foundation, uygulama sertifikalarını UA güvenlik modelinin temel unsurları arasında tanımlar.
Güveni bilinçli kurun
Sertifikanın hangi uygulamaya ve hangi ortama ait olduğunu kayıt altına alın. Test ortamı ile üretim ortamı kayıtlarını karıştırmayın. Her gelen sertifikaya otomatik güvenmek, kimlik doğrulamasının amacını zayıflatır. Güven listesi değişikliği yetkili bir inceleme ve onay sürecinden geçmelidir. Ürün sürümünün desteklediği seçenekleri üretici dokümanından doğrulayın.
Yenilemeyi bakım işine dönüştürün
Bir sertifika envanterinde uygulama sahibi, süre sonu, yenileme sorumlusu ve bağlı istemciler bulunsun. Yenilemeden etkilenecek bağlantıları önceden belirleyin. Tesisin değişiklik takvimine uygun bir test ve uygulama planı hazırlayın. Saat senkronizasyonu ve sertifika zinciri gibi bağımlılıkları da inceleme kapsamına alın.
Hata durumunu görünür tutun
İstemci bağlantısı kesildiğinde uygulama eski değeri göstermeye devam ediyorsa operatör yanlış yorum yapabilir. Bağlantı durumu, veri kalitesi ve zaman bilgisi birlikte değerlendirilmelidir. Sertifika değişikliğinden sonra yalnızca bağlantının açıldığını değil, gerekli verinin doğru kalitede geldiğini de doğrulayın. Test sonucunu ilgili sertifika revizyonuyla eşleştirin.
Ekibinizle kontrol edin
- Sertifikaların sahibi ve süre sonu kayıtlı mı?
- Yenilemeden etkilenecek istemciler belli mi?
- Güven listesi değişiklikleri onaylanıyor mu?
Sonraki adım
Bu başlıkları kendi tesisinizin kapsamıyla eşleştirmek için proje hazırlık listesini kullanın. Teknik görüşmede mevcut durumu, belirsizlikleri ve öncelikleri birlikte değerlendirebiliriz.