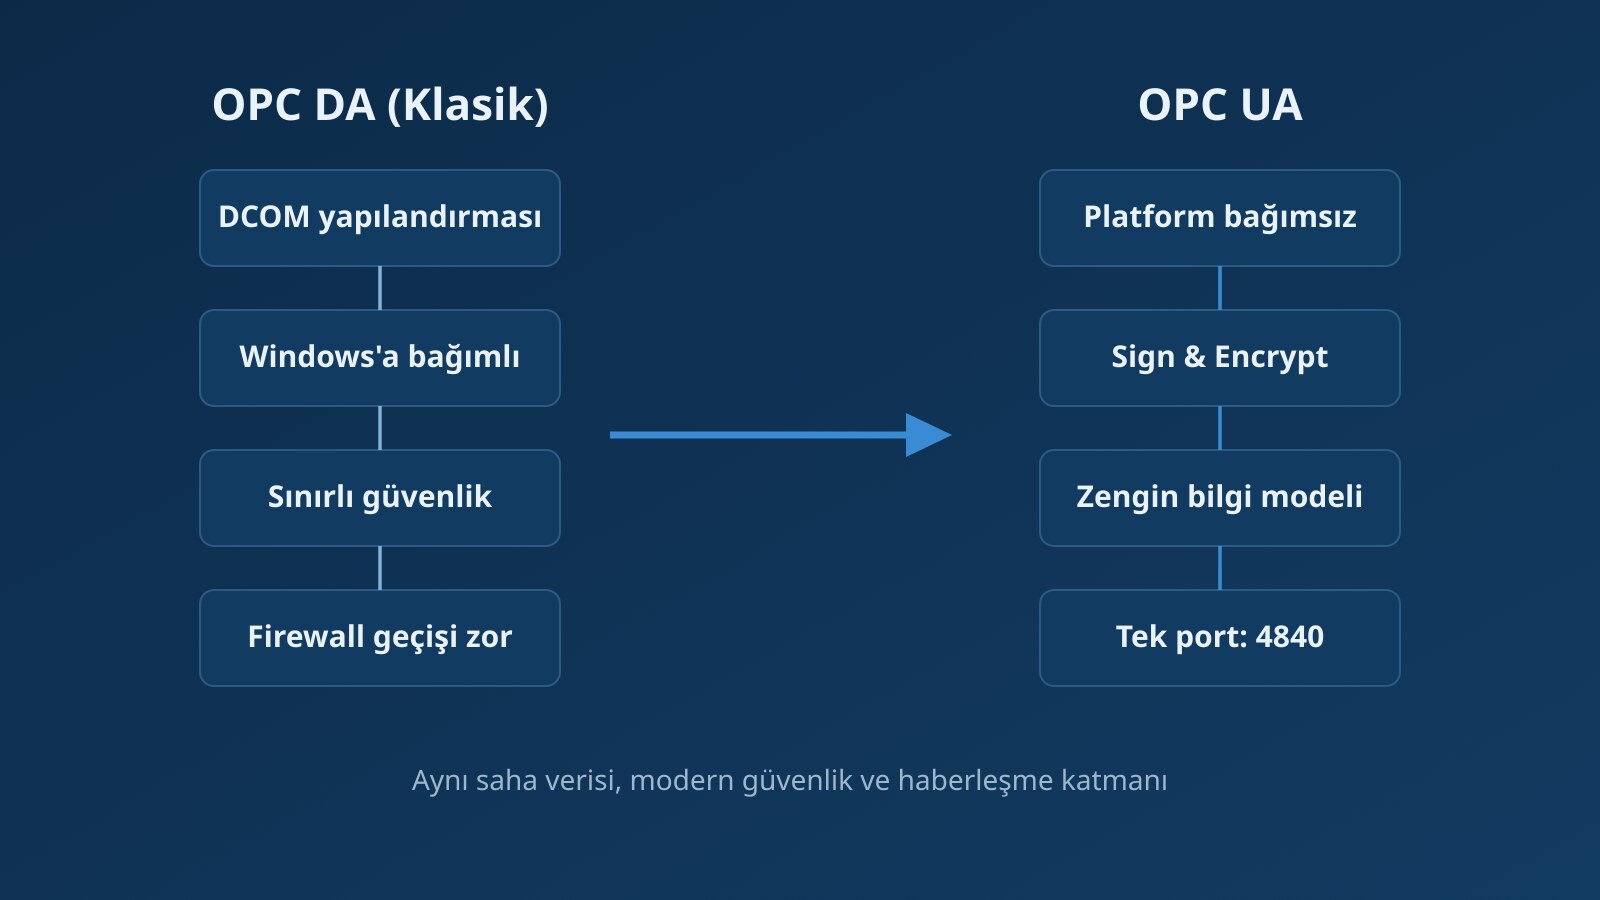
OPC DA, yirmi beş yılı aşkın süredir endüstriyel veri haberleşmesinin omurgası. Sahada hâlâ çok sayıda DA bağlantısı sorunsuz çalışıyor. Peki neden geçiş gündemde? Çünkü OPC DA’nın dayandığı DCOM, bugünün güvenlik ve ağ gereksinimleriyle giderek daha fazla çatışıyor. OPC UA ise aynı veriyi platformdan bağımsız, şifreli ve güvenlik duvarı dostu biçimde taşır.
Geçiş tek adımda yapılmaz. Köprü/tünelleme katmanıyla DA ve UA bir süre birlikte çalışır; uygulamalar tek tek UA’ya taşınır ve son olarak DA bağlantıları kapatılır.
Neden geçilmeli?
- DCOM kırılganlığı: Yapılandırması karmaşık, hata verdiğinde teşhisi zor; güvenlik duvarı arkasındaki makineleri bağlamak için birden çok izin ve ayar gerekir.
- Güvenlik beklentisi: OPC DA’nın güvenlik modeli güvenilir bir ağ içini varsayar; üretim ağları kurumsal ağlardan ayrıldıkça bu varsayım geçerliliğini kaybeder (OT ağ segmentasyonu).
- Platform bağımlılığı: DA yalnızca Windows’ta çalışır; sanallaştırma, Linux tabanlı sunucular ve hava boşluklu (air-gapped) mimarilerde sorun çıkarır.
- Yeni cihazlar OPC UA konuşur: Güncel PLC’ler, tarihçeler ve paneller OPC UA sunucu/istemci yeteneğiyle gelir; DA bağlantısı giderek bir çeviri katmanı anlamına gelir.
OPC UA ne sağlar?
- Güvenlik duvarlarından kolay geçen tek bir port (varsayılan 4840) ve yönetilebilir ağ yapısı.
- Sign ve Sign & Encrypt modlarıyla uçtan uca şifreleme ve sertifika tabanlı güven.
- Windows dışında da çalışabilen uygulama yığını.
- Düz etiket listesinin ötesinde: tip bilgisi, birimler ve zengin bir hiyerarşik bilgi modeli.
Mimari karşılaştırma için OPC teknolojileri hizmet sayfasına bakabilirsiniz.
Geçiş yolu
Geçişi nasıl planlamalı?
- Envanter. DA sunucu/istemci çiftlerini, etiket listelerini ve hangi uygulamanın hangi veriyi tükettiğini çıkarın. Her bağlantı için sahip, veri hızı ve kritiklik bilgisi ekleyin.
- Köprü kurulumu. Kepware KEPServerEX gibi bir platform DA ve UA’yı aynı anda sunabilir; böylece istemciler tek tek UA’ya taşınırken iki dünya bir arada yaşar. DA istemcisi ile UA sunucusu arasında kalan eski bağlantılar için tünelleme veya sarmalayıcı (wrapper) çözümleri DCOM’u makineler arasından kaldırır. Veri yönlendirme ve dönüştürme için OPC Router da değerlendirilebilir.
- Güvenlik tasarımı. Sertifika yönetimi, kullanıcı yetkileri ve ağ bölümlendirmesi geçişle birlikte tasarlanır (OPC UA sertifika yönetimi). Güven listeleri ve sertifika yenileme sorumlulukları baştan yazılmalıdır.
- Doğrulama. Veri kalitesi, tarama hızları ve tarihçe sürekliliği eski sisteme karşı test edilir; zaman damgası ve kalite kodları dahil karşılaştırılır (üretim verisinde zaman ve kalite).
- Emeklilik. DA bağlantıları planlı sırayla kapatılır; DCOM ayarları ve açık portlar temizlenir.
DA ve UA: kısa karşılaştırma
| Konu | OPC DA | OPC UA |
|---|---|---|
| Taşıma katmanı | COM / DCOM (Windows) | OPC UA TCP veya HTTPS; platformdan bağımsız |
| Güvenlik | DCOM / işletim sistemi izinleri | Sertifika, imzalama, şifreleme, kullanıcı kimlik doğrulama |
| Güvenlik duvarı | Dinamik portlar; karmaşık | Tek port; kolay |
| Veri modeli | Düz etiket listesi | Nesne yönelimli bilgi modeli, tipler, birimler |
| Geçmiş ve olay | Ayrı özellikler (HDA, A&E) | Tek mimaride bütünleşik |
| Yaşam döngüsü | Eski; yeni cihazlarda azalıyor | Güncel ve gelişen standart (IEC 62541) |
Sık yapılan hatalar
- Her şeyi düz sayı ve metne indirgeyip UA tip sistemini yok saymak.
- Güven listesi kurulmadan önce çalışan istemcilerin sonradan bağlantıyı kaybetmesi.
- Ağ bölümlendirmesini uygulamalarla uyumlandırmadan değiştirmek.
- Sertifika sona erme tarihlerini izlememek; üretim bir gece bağlantıyı kaybeder.
OPC DA, üretimde kaldığı sürece çalışmaya devam eder; ancak geçiş bir gün olacaktır. Bugün, planlı bir geçişe kendi risklerinizle ve bir kesinti yaşamadan başlamak en akıllı yoldur. Mevcut bağlantılarınızın envanterini çıkarmak ve geçiş planı için bizimle iletişime geçebilirsiniz.
Sık sorulan sorular
OPC DA’yı bırakmak zorunda mıyım?
Zorunlu bir son tarih yoktur; ancak DCOM, Windows bağımlılığı ve güvenlik riskleri zamanla yönetimi zorlaştırır. Planlı geçiş, kesintiyi beklemekten daha ucuzdur.
Eski DA istemcim UA’ya geçemiyorsa ne yapmalıyım?
Sarmalayıcı/tünelleme çözümleri veya OPC Router/Kepware gibi bir ara katman, DA istemcisini koruyarak sunucu tarafını UA’ya taşımanıza olanak verir.
OPC UA mutlaka şifreli mi çalışmalıdır?
OPC UA şifreleme ve imzalamayı destekler ve üretim ortamlarında Sign & Encrypt tercih edilmelidir. Güvenlik modu, ağ tasarımı ve risk analizine göre belirlenir.